


ORTINET FG400E BYPASS
Chính sách bán hàng

Cam Kết Chính Hãng 100%

Đầy Đủ CO,CQ,IV,PL,Tờ Khai

Hỗ Trợ Giá Dự Án Off Tới 75%

Miễn Phí Giao Hàng Toàn Quốc

Mô tả
TƯỜNG LỬA FORTINET FG400E BYPASS cung cấp giải pháp SD-WAN tập trung vào ứng dụng, có thể mở rộng và bảo mật với khả năng Tường lửa thế hệ tiếp theo (NGFW) cho các doanh nghiệp vừa và lớn được triển khai ở cấp cơ sở hoặc chi nhánh. Bảo vệ chống lại các mối đe dọa trên mạng với khả năng tăng tốc hệ thống trên chip và SD-WAN bảo mật hàng đầu trong ngành trong một giải pháp đơn giản, giá cả phải chăng và dễ triển khai. Phương pháp tiếp cận mạng dựa trên bảo mật của Fortinet cung cấp sự tích hợp chặt chẽ của mạng với thế hệ bảo mật mới.
Bảo vệ
- Xác định hàng nghìn ứng dụng bên trong lưu lượng mạng để kiểm tra sâu và thực thi chính sách chi tiết
- Bảo vệ chống lại phần mềm độc hại, khai thác và các trang web độc hại trong cả lưu lượng được mã hóa và không được mã hóa
- Ngăn chặn và phát hiện các cuộc tấn công đã biết bằng cách sử dụng thông tin tình báo về mối đe dọa liên tục từ các dịch vụ bảo mật của FortiGuard Labs do AI cung cấp
- Chủ động ngăn chặn các cuộc tấn công tinh vi chưa biết trong thời gian thực với FortiSandbox tích hợp FortiSandbox được hỗ trợ bởi AI của Fortinet Security Fabric
Hiệu suất
- Được thiết kế để Đổi mới bằng cách sử dụng bộ xử lý bảo mật chuyên dụng (SPU) của Fortinet để mang lại hiệu suất bảo vệ trước mối đe dọa tốt nhất trong ngành và độ trễ cực thấp
- Cung cấp hiệu suất và khả năng bảo vệ hàng đầu trong ngành đối với lưu lượng được mã hóa SSL, bao gồm cả nhà cung cấp tường lửa đầu tiên cung cấp khả năng kiểm tra sâu TLS 1.3
chứng nhận
- Hiệu quả và hiệu suất bảo mật tốt nhất được kiểm tra và xác nhận độc lập
- Đã nhận được các chứng nhận vô song của bên thứ ba từ NSS Labs, ICSA, Virus Bulletin và AV Comparatives
mạng
- Lựa chọn đường dẫn động trên bất kỳ phương tiện truyền tải WAN nào để cung cấp trải nghiệm ứng dụng tốt hơn dựa trên khả năng SD-WAN tự phục hồi
- Định tuyến nâng cao, VPN có thể mở rộng, truyền đa hướng và chuyển tiếp IPV4/IPV6 được hỗ trợ bởi bộ xử lý mạng được xây dựng có mục đích
Sự quản lý
- Phối hợp SD-WAN cung cấp quy trình làm việc trực quan và đơn giản để quản lý tập trung và cung cấp các chính sách kinh doanh chỉ bằng một vài cú nhấp chuột dễ dàng
- Triển khai nhanh với khả năng cung cấp không chạm rất phù hợp với cơ sở hạ tầng lớn và phân tán
- Đường hầm VPN tự động để triển khai hub-to-spoke và full-mesh linh hoạt trên quy mô lớn nhằm cung cấp khả năng tổng hợp băng thông và đường dẫn WAN được mã hóa
- Danh sách kiểm tra tuân thủ được xác định trước phân tích việc triển khai và nêu bật các phương pháp hay nhất để cải thiện tình hình bảo mật tổng thể
vải an ninh
- Cho phép các sản phẩm của đối tác Fortinet và Fabric-ready cung cấp khả năng hiển thị rộng hơn, tích hợp khả năng phát hiện từ đầu đến cuối, chia sẻ thông tin tình báo về mối đe dọa và khắc phục tự động
- Tự động xây dựng trực quan hóa Cấu trúc liên kết mạng giúp khám phá các thiết bị IoT và cung cấp khả năng hiển thị đầy đủ cho các sản phẩm đối tác sẵn sàng cho Fabric và Fortinet
| Bức tường lửa | IPS | NGFW | Bảo vệ mối đe dọa | giao diện |
|---|---|---|---|---|
| 36 Mps | 6Gbps | 5,5Gbps | 4Gbps | Nhiều cặp cổng bỏ qua GE RJ45 |
Phần cứng:
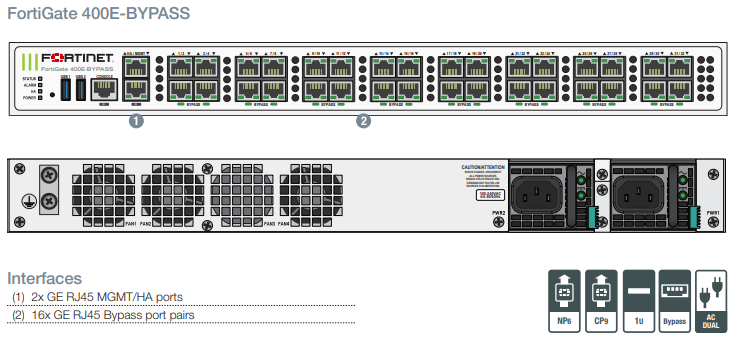
Bỏ qua giao diện
FortiGate 400E bao gồm 16 cặp cổng bỏ qua cung cấp hỗ trợ mở không thành công. Trong trường hợp lỗi phần cứng, mất điện hoặc chế độ bỏ qua được bật, các cổng bỏ qua sẽ duy trì kết nối mạng và lưu lượng truy cập sẽ tiếp tục không bị gián đoạn.
Bộ xử lý mạng
Bộ xử lý mạng SPU NP6 đột phá mới của Fortinet hoạt động nội tuyến với các chức năng của FortiOS mang lại:
- Hiệu suất tường lửa vượt trội cho IPv4/IPv6, SCTP và lưu lượng phát đa hướng với độ trễ cực thấp xuống còn hai micro giây
- Tăng tốc đường hầm VPN, CAPWAP và IP
- Ngăn chặn xâm nhập dựa trên sự bất thường, giảm tải tổng kiểm tra và chống phân mảnh gói
- Định hình giao thông và xếp hàng ưu tiên
Bộ xử lý nội dung
Bộ xử lý nội dung SPU CP9 mới, mang tính đột phá của Fortinet hoạt động bên ngoài luồng lưu lượng truy cập trực tiếp và đẩy nhanh quá trình kiểm tra các tính năng bảo mật chuyên sâu về điện toán:
- Nâng cao hiệu suất IPS với khả năng khớp chữ ký đầy đủ duy nhất tại ASIC
- Khả năng kiểm tra SSL dựa trên bộ mật mã bắt buộc mới nhất của ngành
- Giảm tải mã hóa và giải mã
Thông số kỹ thuật:
| FortiGate 400E-BYPASS | ||
|---|---|---|
| Giao diện và Mô-đun | ||
| GE RJ45 Bypass cặp cổng (16 cặp bypass) | 32 | |
| Quản lý GE RJ45/Cổng HA | 2 | |
| Cổng USB | 2 | |
| Cổng điều khiển RJ45 | 1 | |
| Hiệu suất hệ thống — Tổng hợp lưu lượng truy cập doanh nghiệp | ||
| Thông lượng IPS | 6,5Gbps | |
| Thông lượng NGFW | 5,5Gbps | |
| Thông lượng bảo vệ mối đe dọa | 4Gbps | |
| Hiệu suất và công suất hệ thống | ||
| Thông lượng tường lửa IPv4 (1518/512/64 byte, UDP) | 32/32/24Gbps | |
| Thông lượng tường lửa IPv6 (1518/512/64 byte, UDP) | 32/32/24Gbps | |
| Độ trễ tường lửa (64 byte, UDP) | 2,22 μs | |
| Thông lượng tường lửa (Gói mỗi giây) | 36 Mps | |
| Phiên đồng thời (TCP) | 3,5 triệu | |
| Phiên mới/giây (TCP) | 310.000 | |
| Chính sách tường lửa | 10.000 | |
| Thông lượng IPsec VPN (512 byte) | 20Gbps | |
| Đường hầm IPsec VPN Gateway-to-Gateway | 2.000 | |
| Đường hầm IPsec VPN Client-to-Gateway | 50.000 | |
| Thông lượng SSL-VPN | 4,5Gbps | |
| Người dùng SSL-VPN đồng thời (Tối đa được đề xuất, Chế độ đường hầm) | 500 | |
| Thông lượng kiểm tra SSL (IPS, HTTPS trung bình) | 4,8Gbps | |
| CPS kiểm tra SSL (IPS, HTTPS trung bình) | 3.900 | |
| Phiên đồng thời kiểm tra SSL (IPS, HTTPS trung bình) | 300.000 | |
| Thông lượng kiểm soát ứng dụng (HTTP 64K) | 12Gbps | |
| Thông lượng CAPWAP (HTTP 64K) | 20Gbps | |
| Miền ảo (Mặc định / Tối đa) | 10/10 | |
| Số FortiSwitch tối đa được hỗ trợ | 72 | |
| Số lượng FortiAP tối đa (Tổng số / Chế độ đường hầm) | 512 / 256 | |
| Số lượng FortiToken tối đa | 5.000 | |
| Cấu hình sẵn sàng cao | Active-Active, Active-Passive, Clustering | |
| Kích thước và sức mạnh | ||
| Cao x Rộng x Dài (inch) | 1,75 x 17,0 x 16,91 | |
| Cao x Rộng x Dài (mm) | 44,45 x 432 x 429,4 | |
| Yếu tố hình thức (hỗ trợ các tiêu chuẩn EIA / không EIA) | Giá treo, 1 RU | |
| Cân nặng | 19,72 lb (8,95 kg) | |
| Tiêu thụ điện AC (Trung bình / Tối đa) | 112W / 214W | |
| Đầu vào nguồn AC | 100–240V, 50/60Hz | |
| Dòng điện xoay chiều (Tối đa) | 6A | |
| Tản nhiệt | 730 BTU/giờ | |
| Bộ nguồn dự phòng (Có thể tráo đổi nóng) | Đúng | |
| Môi trường hoạt động và chứng nhận | ||
| Nhiệt độ hoạt động | 32–104°F (0–40°C) | |
| Nhiệt độ bảo quản | -31–158°F (-35–70°C) | |
| độ ẩm | 10–90% không ngưng tụ | |
| Mức độ ồn | 48dBA | |
| Độ cao hoạt động | Lên đến 7.400 ft (2.250 m) | |
| Sự tuân thủ | FCC Phần 15 Hạng A, RCM, VCCI, CE, UL/cUL, CB | |
| chứng nhận | Phòng thí nghiệm ICSA: Tường lửa, IPsec, IPS, Antivirus, SSL-VPN; USGv6/IPv6 | |
PHÂN PHỐI TƯỜNG LỬA
TƯỜNG LỬA ( FIREWALL ) LÀ GÌ ?
Tường lửa hay firewall là một hệ thống bảo mật mạng giám sát và kiểm soát lưu lượng mạng đến và đi dựa trên các quy tắc bảo mật được xác định trước.Một tường lửa thường thiết lập một rào cản giữa một mạng nội bộ đáng tin cậy và mạng bên ngoài không tin cậy, giúp tạo ra 1 bức tường thành kiên cố để bảo vệ toàn bộ hệ thống máy tính.
Tường Lửa Được Phân Thành Những Loại Nào ?
Tường lửa thường được phân loại thành Tường lửa mạng hay tường lửa dựa trên máy chủ. Tường lửa mạng lọc lưu lượng giữa hai hoặc nhiều mạng và chạy trên phần cứng mạng. Tường lửa dựa trên máy chủ chạy trên máy tính chủ và kiểm soát lưu lượng mạng vào và ra khỏi các máy đó. Chúng cũng được phân loại thành tường lửa bảo vệ để bảo vệ an ninh cho máy tính cá nhân hay mạng cục bộ, tránh sự xâm nhập, tấn công từ bên ngoài và tường lửa ngăn chặn thường do các nhà cung cấp dịch vụ Internet thiết lập và có nhiệm vụ ngăn chặn không cho máy tính truy cập một số trang web hay máy chủ nhất định, thường dùng với mục đích kiểm duyệt Internet.
Khi phân loại theo các tầng giao thức nơi giao thông dữ liệu có thể bị chặn, có ba loại tường lửa chính:
- Tường lửa tầng mạng. Ví dụ iptables.
- Tường lửa tầng ứng dụng. Ví dụ TCP Wrappers.
- Tường lửa ứng dụng. Ví dụ: hạn chế các dịch vụ ftp bằng việc định cấu hình tại tệp /etc/ftpaccess.
NHƯỢC ĐIỂM KHI SỬ DỤNG TƯỜNG LỬA !
- Sử dụng tường lửa cần phải xử lý một lượng lớn thông tin nên việc xử lý lọc thông tin có thể làm chậm quá trình kết nối của người kết nối.
- Việc sử dụng tường lửa chỉ hữu hiệu đối với những người không thành thạo kỹ thuật vượt tường lửa, những người sử dụng khác có hiểu biết có thể dễ dàng vượt qua tường lửa bằng cách sử dụng các proxy không bị ngăn chặn.
TƯỜNG LỬA MUA HÃNG NÀO DÙNG TỐT ?
Hiện nay trên thị trường có rất nhiều các loại tường lửa của nhiều hãng trên thế giới phân phối và đưa giải pháp đến tại việt nam.
Những Hãng Cung Cấp Giải Pháp Tường Lửa Tại Việt Nam :
- Tường Lửa FORTINET
- Tường Lửa SONICWALL
- Tường Lửa SECUI
- Tường Lửa CISCO
- Tường Lửa SOPHOS
- Tường Lửa PALO ALTO
Tường Lửa được nếu trên tất cả dòng nào trong quá trình sử dụng cũng tốt, nổi bật nhất hiện nay thì có Firewall Fortinet, Firewall Cisco, Firewall Secui, Firewall Sonicwall,…vvv
MUA TƯỜNG LỬA ( FIREWALL ) Ở ĐÂU CHÍNH HÃNG ?
Thiết Bị Tường Lửa được phân phối tại việt nam bởi rất nhiều các đơn bị do nhiều hãng ủy quyền. nổi bật là công ty INTERSYS Toàn Cầu phân phối các dòng tường lửa
INTERSYS TOÀN CẦU PHÂN PHỐI TƯỜNG LỬA CHÍNH HÃNG
Website : https://intersystoancau.com
Liên hệ : Tiến – 0948.40.70.80
- Tường Lửa FORTINET
- Tường Lửa SONICWALL
- Tường Lửa SECUI
- Tường Lửa CISCO
- Tường Lửa SOPHOS
- Tường Lửa PALO ALTO
INTERSYS tự hào là đại diện phân Phối dòng tường lửa SECUI của Hàn Quốc tại thị trường Việt Nam. Thiết Bị Tường Lửa SECUI với nhiều đặc tính ưu việt về ngăn chặn bảo mật cho khối doanh nghiệp, xí nghiệp nhà máy rất tốt, giá thành lại hợp lý vừa túi tiền cho mọi dự toán tài chính mua sắm IT.
MUA TƯỜNG LỬA ( FIREWALL ) CỦA ĐƠN VỊ NÀO GIÁ TỐT NHẤT !
Sự phân vân và đắn đo của mỗi doanh nghiệp khi lên gói mua sắm vật tư, dự án về IT có những Thiết Bị Tường Lửa đều lo lắng rằng ? ( Mua Tường Lửa Ở Đâu Rẻ Nhất, Mua Tường Lửa Ở Đâu Chính Hãng, Có Đầy Đủ Giấy Tờ CO,CQ Không ).
Tại INTERSYS chúng tôi phân phối tất cả các dòng sản phẩm Tường Lửa FORTINET, Tường Lửa SONICWALL, Tường Lửa SECUI, Tường Lửa CISCO, Tường Lửa SOPHOS, Tường Lửa PALO ALTO với giá rẻ nhất, hỗ trợ giá tốt nhất cho dự án, bảo vệ dự án với mã thiết bị đã được đăng ký, luôn luôn đảm bảo là hàng chính hãng, cung cấp đầy đủ chứng nhận CO,CQ, IV,PL cho dự án.
THÔNG TIN LIÊN HỆ INTERSYS TOÀN CẦU
CÔNG TY INTERSYS TOÀN CẦU phân phân phối chính hãng thiết bị viễn thông như : CISCO, UPS, LS, IBM, HPE,ATEN, KINAN,APC, AVOCENT, DELL, FOTIGATEvvv..,Hiện nay Intersys Toàn Cầu đã cung ứng đến hầu hết tất cả các quý khách hàng lớn trong nước và ngoài nước như THAILAND, HONGKONG, KOREA, INDONESIA, LAO, CAMPUCHIA,..vv.
Chúng Tôi ( INTERSYS GLOBAL ) luôn đem lại sự hài lòng cũng như sự uy tín về chất lượng sản phẩm tới tay Quý Khách Hàng.Mọi thiết bị INTERSYS TOÀN CẦU cung cấp đều có đầy đủ giấy tờ về mặt pháp lý như CO,CQ,PL,IV,…
Thông số kỹ thuật
Đang cập nhậtĐánh giá (0)
Chưa có bình luận nào


Đánh giá ORTINET FG400E BYPASS
Chưa có đánh giá nào.